Vulnerabilidad crítica en PHP (CVE-2026-109618 y CVE-2026-109619): por qué debes actualizar tu servidor hoy
 Por Sebastián Zapateiro4 min de lectura
El equipo de PHP publicó el 21 de octubre de 2026 un aviso de seguridad con un mensaje directo: «actualiza ahora». Corrigió dos vulnerabilidades críticas que, en ciertas configuraciones, permiten a un atacante ejecutar código en tu servidor sin usuario ni contraseña.
PHP mueve buena parte de la web: WordPress, Drupal, WooCommerce, Moodle, Laravel y miles de aplicaciones a medida. Si tu sitio, tu tienda o tu plataforma interna corre en PHP, este aviso te afecta y conviene actuar hoy, no en el próximo mantenimiento.
Qué se descubrió
Son dos fallas en la forma en que PHP maneja la memoria entre una petición y otra. En la práctica, un atacante puede enviar peticiones preparadas a tu sitio y terminar ejecutando código con los permisos del servidor web:
- CVE-2026-109618: cuando PHP se queda sin memoria a mitad de una petición, puede seguir trabajando con datos incompletos como si fueran válidos.
- CVE-2026-109619: datos de una petición pueden quedar «vivos» después de liberarse, y la siguiente petición atendida por el mismo proceso puede usarlos.
Explotarlas no es trivial, pero no exige credenciales ni que nadie haga clic en nada. Y ahora que los detalles son públicos, es cuestión de tiempo que aparezcan herramientas automáticas que recorren internet buscando servidores sin actualizar.
Quién está en riesgo
| Configuración | Nivel de riesgo | Detalle |
|---|---|---|
| Apache con mod_php | Muy alto | Ejecución remota de código confirmada en ambas fallas |
| PHP-FPM (Nginx o Apache) | Alto | Expuesto en ciertas configuraciones |
| FrankenPHP y LiteSpeed | Probable | Susceptibles según el análisis del código |
| PHP 8.1 o anterior | Crítico | Sin parches oficiales: hay que migrar de versión |
Versiones de PHP afectadas y corregidas
| Rama de PHP | Vulnerable si es menor que | Nota |
|---|---|---|
| PHP 8.5 | 8.5.12 | Con soporte |
| PHP 8.4 | 8.4.27 | Con soporte |
| PHP 8.3 | 8.3.36 | Con soporte |
| PHP 8.2 | 8.2.35 | Fin de soporte el 31 de diciembre de 2026 |
| PHP 8.1 o anterior | Todas | Sin actualizaciones oficiales |
¿Tu sitio está en riesgo? Verifícalo en un minuto
Escribe tu dominio o la versión de PHP que te indicó tu proveedor y te decimos si está expuesta. Si no logras saberlo, déjanos tus datos y lo revisamos gratis.
Solo revisamos datos públicos de tu sitio. Guardamos tu correo para darte seguimiento.
También puedes usar el verificador de vulnerabilidad de PHP en su propia página y compartirlo con tu equipo o tu proveedor de hosting.
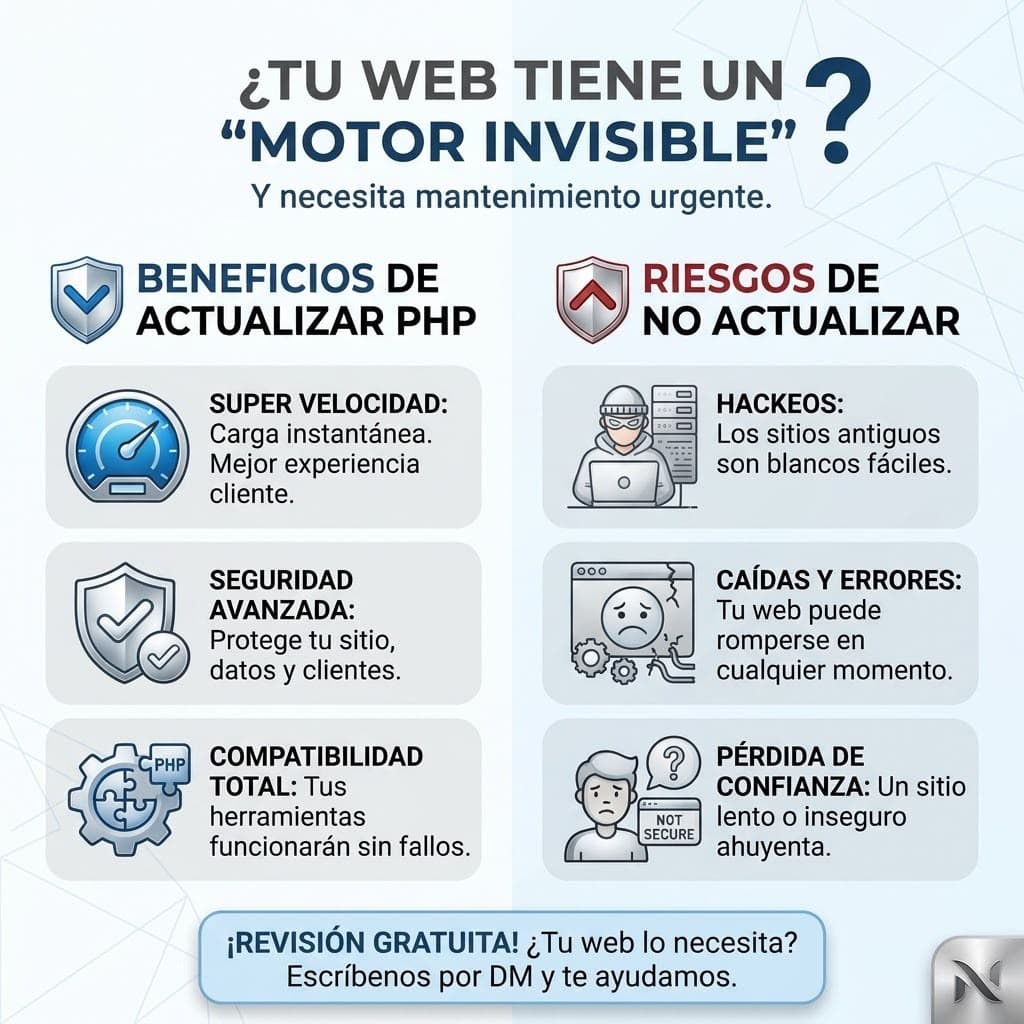
Qué pasa si no actualizas
- Robo de datos: bases de clientes, pedidos, contraseñas y datos de pago quedan al alcance del atacante.
- Sitio hackeado: páginas modificadas, redirecciones a sitios falsos o malware que se instala en tus visitantes.
- Google te marca como peligroso: el navegador muestra una advertencia y tu tráfico y tus ventas caen de un día para otro.
- Tu servidor trabaja para otros: envío de spam o minería de criptomonedas que dispara tus costos y te mete en listas negras.
- Responsabilidad legal: en Colombia, la Ley 1581 de 2012 te obliga a proteger los datos personales que tratas.
Por qué no conviene actualizar a la carrera
Actualizar PHP parece cuestión de un comando, pero en un sitio en producción es donde aparecen los problemas:
- Plugins, temas o módulos que dejan de funcionar con la nueva versión y tumban el sitio o la tienda.
- Procesos de PHP que no se reinician bien: el servidor sigue vulnerable aunque parezca actualizado.
- Paquetes de la distribución (Ubuntu, Debian, Red Hat) que corrigen la falla sin cambiar el número de versión, y confunden la verificación.
- Sin respaldo ni plan de reversa, un error deja tu sitio caído mientras alguien busca cómo arreglarlo.
Te ayudamos a actualizar PHP hoy
En Nextech actualizamos PHP en servidores propios, VPS y nube (AWS, Google Cloud, Azure, DigitalOcean) y te acompañamos con tu hosting. Tú no tienes que tocar nada: nosotros nos encargamos de principio a fin.
- Revisión gratuita de tu versión
- Respaldo del sitio y la base de datos
- Actualización en un entorno de pruebas
- Pruebas de funciones críticas
- Paso a producción
- Monitoreo de errores
- Diagnóstico de la versión de PHP y de la configuración expuesta.
- Actualización a la versión corregida, con respaldo y plan de reversa.
- Pruebas de tu sitio, tienda o plataforma después del cambio.
- Migración desde PHP 8.1 o anterior, con revisión de compatibilidad del código.
No esperes a que el ataque llegue primero. Déjanos tus datos en el formulario y te contactamos hoy para revisar tu servidor sin costo.
Pide tu revisión gratuita: actualizamos PHP por ti
Déjanos tus datos y te contactamos hoy. Revisamos qué versión de PHP usa tu servidor, te decimos si está expuesto y, si lo necesitas, lo actualizamos sin que tu sitio, tienda o plataforma deje de funcionar.
Sin compromiso · Te respondemos en menos de 24 horas hábiles.
Preguntas frecuentes
¿Qué es CVE-2026-109618?
Es una vulnerabilidad crítica de PHP (CVSS 9,2) en el manejo de la falta de memoria: si PHP se queda sin memoria mientras prepara una petición, puede usar datos a medio inicializar y permitir ejecución remota de código sin credenciales. Está corregida en PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35.
¿Qué es CVE-2026-109619?
Es una vulnerabilidad crítica de PHP (CVSS 9,2) de uso de memoria ya liberada: datos internos de una petición sobreviven y otra petición del mismo proceso puede usarlos, lo que permite filtrar información o ejecutar código. Está corregida en las mismas versiones: 8.5.12, 8.4.27, 8.3.36 y 8.2.35.
¿Cómo se soluciona la vulnerabilidad de PHP?
Actualizando PHP a una versión corregida. Parece simple, pero hay que hacerlo sin romper el sitio: respaldar, revisar que plugins y código sean compatibles, reiniciar bien los servicios y probar. En Nextech lo hacemos por ti; escríbenos en el formulario de este artículo.
¿Cómo sé si mi sitio es vulnerable?
Usa el verificador de este artículo: escribe tu dominio o tu versión de PHP y te dice si está en riesgo. Si no sabes qué versión usas, déjanos tus datos y lo revisamos gratis.
¿Mi sitio en WordPress, Drupal o Laravel está afectado?
La falla está en PHP, no en el CMS ni en el framework. Si tu sitio usa una versión de PHP sin el parche, está expuesto sin importar si es WordPress, Drupal, Laravel, Moodle o una aplicación propia.
Uso un hosting compartido, ¿estoy protegido?
No necesariamente. Muchos hostings dejan que cada cliente elija su versión de PHP y no la cambian solos. Te ayudamos a confirmar con tu proveedor qué versión usas y si ya tiene el parche.
Tengo PHP 8.1 o una versión más vieja, ¿qué hago?
PHP 8.1 y anteriores ya no reciben parches oficiales, así que hay que migrar a una versión con soporte. Es el caso más delicado: el código y los plugins pueden necesitar ajustes. Hacemos la migración con revisión de compatibilidad y pruebas.